Equipo Purple Team · operativo 24 / 7 / 365

Reducimos tu brecha de exposición antes que un atacante la encuentre.

Equipo Purple Team peruano — ofensiva y defensa trabajando juntas. Evaluamos de forma continua tu infraestructura, aplicaciones y personas bajo NIST SP 800-115, OWASP y OSSTMM, y nos quedamos hasta que la vulnerabilidad esté cerrada.

24/7/365
monitoreo continuo
4
estándares aplicados
Ilimitado
retest sin costo
3
líneas de servicio
Alcance del servicio

Tres frentes de defensa activa

Red Team para encontrar la brecha, Blue Team para cerrarla. No entregamos un PDF y desaparecemos: participamos en el proceso de solución hasta que la brecha se cierra.

01

Cibervigilancia

Monitoreo estructurado de tu exposición en Internet, redes sociales y Deep / Dark Web mediante técnicas OSINT.

  • Google, Bing, SHODAN y ZoomEye
  • Correos expuestos y filtraciones
  • Suplantación de identidad en RR.SS.
  • Fugas en GitHub y Pastebin
Ver detalle →
02

Ethical Hacking

Pentesting persistente bajo estrategia Purple Team. Simulación de ataques sofisticados con criterio técnico real.

  • Web, móvil e infraestructura
  • Especialización en WordPress / CMS
  • Redes cableadas y Wi-Fi
  • Post-explotación y evidencias
Ver detalle →
03

Human Risk Management

El eslabón más explotado es el humano. Pruebas recurrentes de ingeniería social que cambian comportamientos.

  • Campañas de phishing dirigidas
  • Vishing: llamadas telefónicas falsas
  • Fake Wi-Fi y escritorios limpios
  • Capacitación dirigida al personal
Ver detalle →
+

Valores agregados

Incluidos en todo contrato, sin costo adicional.

  • Retest ilimitado de vulnerabilidades
  • Charlas de concientización al personal
  • 02 charlas de alto impacto para alta dirección
  • Acompañamiento en la remediación
Conversemos →
Metodología

Marco NIST SP 800-115

Nuestro enfoque para Ethical Hacking se apoya en estándares reconocidos internacionalmente, con actividades definidas ANTES, DURANTE y DESPUÉS del proyecto.

FASE 01

Planning

Firma de NDA y contrato, cronograma, requisitos, ventanas de tiempo, riesgos y controles, plan de comunicaciones y reunión Kick Off.

FASE 02

Discovery

Reconocimiento de información, escaneo de segmentos de red, puertos y servicios TCP/UDP, e identificación de vulnerabilidades en los activos.

FASE 03

Attack

Explotación de vulnerabilidades y accesos, técnicas de post-explotación y toma de evidencias sobre los objetivos acordados con el cliente.

FASE 04

Reporting

Informe técnico y ejecutivo, matriz de vulnerabilidades, plan de remediación y retest de verificación sin costo.

OSSTMM NIST SP 800-115 OWASP Testing Guide v4.0 CVSS
mrpickles@soc — pentest-session
$ recon --target cliente.pe --osint --deep-web
[+] 14 subdominios identificados · 3 servicios expuestos
[!] credenciales corporativas halladas en filtración pública
$ exploit --scope web,mobile,infra --safe-mode
[!] CVSS 9.1 — acceso no autorizado a base de datos
$ report --exec --tech && remediate --assist
[✓] brecha cerrada · retest programado sin costo
Herramientas de campo

Hardware operativo

Las auditorías físicas y las pruebas sobre el personal no se hacen desde un escritorio. Estos son algunos de los equipos que usamos en sitio.

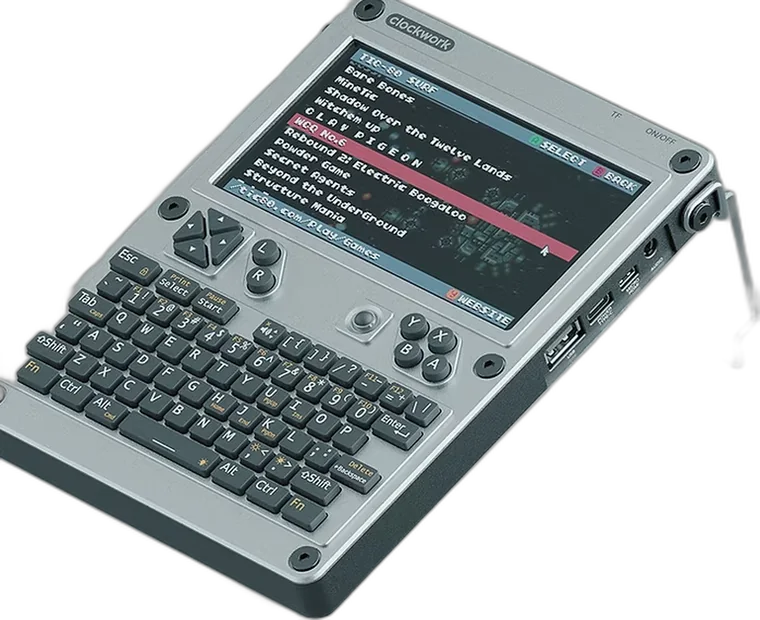
ClockworkPi uConsole — terminal Linux portátil usado en auditorías de campo
Terminal portátil

ClockworkPi uConsole

Terminal Linux autónoma con conectividad propia. Permite trabajar dentro de la red del cliente sin depender de un equipo corporativo ni dejar rastro en él.

  • Reconocimiento y escaneo de red en sitio
  • Auditoría Wi-Fi y análisis de cobertura
  • Captura de tráfico en segmentos físicos
  • Operación discreta en pruebas de acceso físico
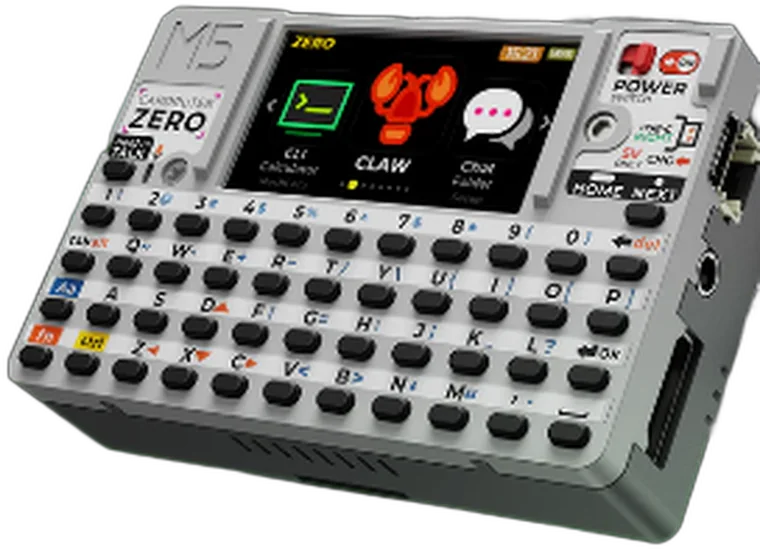
M5Stack Cardputer Zero — dispositivo de bolsillo para pruebas de ingeniería social y RF
Implante de bolsillo

M5Stack Cardputer Zero

Dispositivo de bolsillo para pruebas de riesgo humano y perímetro inalámbrico. Cabe en un bolsillo y se comporta como un periférico común.

  • Simulación de periféricos HID en pruebas de escritorio
  • Evaluación de puntos de acceso Wi-Fi no confiables
  • Análisis de señales RF y protocolos inalámbricos
  • Demostraciones en charlas de concientización

Todo ejercicio con hardware en sitio se ejecuta bajo acuerdo de confidencialidad, alcance firmado y ventanas de tiempo acordadas con el cliente.

Entregables

Lo que recibes

Documentación accionable para el equipo técnico y para el directorio.

Informes del proyecto

  • Plan de Gestión del Proyecto — alcance, cronograma y responsables.
  • Informe Técnico Detallado de vulnerabilidades por cada evaluación.
  • Informe Ejecutivo de resultados orientado a la alta dirección.
  • Informe de Resolución (RETEST) por cada evaluación a demanda.

Valores agregados

  • Retest sin costo — puede solicitarse las veces que se quiera.
  • Charlas de fin de semana de concientización para personal administrativo.
  • Charlas para alta dirección — 02 sesiones de alto impacto.
  • Involucramiento real — el equipo participa en el proceso de solución, no solo reporta.
Quién está detrás

El Hacker

Mr. Pickles — silueta del operador root@mrpickles

Mr. Pickles

Operador Purple Team · Red Team / Blue Team

Detrás de cada evaluación hay una persona, no un call center. Eso significa que quien encuentra la vulnerabilidad es quien te la explica, y quien acompaña a tu equipo hasta cerrarla.

Trabajo ambos lados del tablero: ofensiva para encontrar el camino que usaría un atacante real, y defensa para que ese camino quede cerrado y monitoreado. Esa es la diferencia entre un informe y una mejora medible.

Ingeniería de Sistemas en la UPC y certificaciones ofensivas de eLearnSecurity / INE en aplicaciones web, aplicaciones móviles y seguridad de IA.

Red Team Blue Team OSINT Pentesting web & móvil Ingeniería social SOC / IR Active Directory Qualys · Wazuh
Trayectoria

Experiencia profesional

Más de dos años liderando operaciones de seguridad en empresas peruanas, además del trabajo independiente.

Head of Security

Vida Software
Mayo 2026 — Actualidad En curso
  • Gestión de vulnerabilidades: evaluación, priorización y mitigación de riesgos con Qualys.
  • Ethical Hacking Purple Team: pruebas caja gris y caja oscura a nivel eWPTX sobre web, móvil, IA (LLM), infraestructura y redes Wi-Fi.
  • SOC as a Service: monitoreo 24/7, gestión de incidentes y optimización de EDR, XDR, WAF y SIEM.
  • Cibervigilancia: exposición en buscadores, Shodan / ZoomEye, deep y dark web, con automatización del análisis.
  • Identidades y accesos: bastionado y auditoría de Active Directory bajo mínimo privilegio.

Jefe de Ciberseguridad

Depilzone
Agosto 2025 — Febrero 2026
  • Lideré y supervisé el equipo de ciberseguridad encargado de proteger la infraestructura de la empresa.
  • Integré EDR, XDR, WAF y SIEM Wazuh, reduciendo de forma crítica los tiempos de respuesta ante amenazas.
  • Ejecuté pentesting en aplicaciones web y redes con Burp Suite, Nikto, ZAP y Nmap, coordinando la corrección.
  • Administré servidores en Azure y contenedores Docker en entornos de desarrollo y producción.
  • Diseñé campañas de phishing simulado y formación al personal como primera línea de defensa.

Gestor de TI, Operaciones y Seguridad Informática

ISIL
Agosto 2024 — Julio 2025
  • 89% de las vulnerabilidades críticas corregidas a nivel servidor y sitios web tras las auditorías de Ethical Hacking.
  • Análisis y corrección de hallazgos en IPs externas e internas de la institución, a nivel de código y servidor.
  • Pruebas de phishing y vishing al personal administrativo, y revisión de escritorios limpios.
  • Monitoreo de servidores, bases de datos y aplicativos web mediante EDR, con jerarquía de incidencias documentada.

Monitor de Operaciones y Aplicaciones

Canvia
Junio 2024 — Agosto 2024
  • Gestión de alertas en plataformas de monitoreo y derivación a especialistas.
  • Diagnóstico en servidor por alto consumo de CPU, RAM y disco.
  • Documentación de soluciones y bitácora por cambio de turno.

Soporte Online N1 / N2

Consorcio Carolina
Diciembre 2023 — Marzo 2024
  • Detuve un ataque cibernético en curso, protegiendo los activos digitales de la empresa bajo presión.
  • Configuración y mantenimiento de 108 servidores; administración de redes, VMware y respaldos.
  • Administración de herramientas de monitoreo (Nagios, LogMeIn) y sistemas operativos de servidor.
Propósito

Misión y visión

Misión

Proteger la integridad, confidencialidad y disponibilidad de la información crítica de cada cliente mediante evaluación continua de seguridad, reduciendo al máximo las brechas de exposición identificadas.

Visión

Ser el socio de resiliencia digital de referencia en el Perú: el equipo al que las organizaciones llaman antes de que ocurra el incidente, no después.

Certificaciones del equipo

Acreditaciones eLearnSecurity / INE

Certificación eWPTX Web App Penetration Tester eXtreme
Certificación eMAPT Mobile Application Penetration Tester
Certificación eAIS AI Security

¿Cuánta de tu información ya está expuesta?

Agenda una evaluación inicial de exposición. Revisamos tu superficie de ataque pública y te decimos exactamente qué encontramos.

Contacto

Hablemos de tu superficie de ataque

Respondemos consultas de emergencia las 24 horas.

Teléfono · 24/7

+51 984 259 904

Cobertura

Lima y todo el Perú · trabajo remoto y en sitio

Atención

Lunes a viernes 9:00–18:00 · Emergencias 24/7